Für WordPress-Administratoren
Klare Abhilfemaßnahmen und Anzeichen, die einer Untersuchung bedürfen.
Erfahren Sie, wie echte Schwachstellen funktionieren, was eine Firewall stoppen kann und was nicht und wie Sie sichereres PHP schreiben – ohne dass Sie ein Sicherheitsspezialist sein müssen.
Klare Abhilfemaßnahmen und Anzeichen, die einer Untersuchung bedürfen.
Der Codepfad hinter einem Fehler und Muster, die die Überprüfung der Absicht erleichtern.
Veraltete Methodik, explizite Einschränkungen und Links zu Primärquellen.
BitFire Research verwandelt Sicherheitsergebnisse in praktische Entscheidungen. Artikel zu Sicherheitslücken beginnen mit der Aktualisierungs- oder Wiederherstellungsmaßnahme, die ein Websitebesitzer durchführen sollte. Technische Abschnitte erläutern dann die Anfrage, den Autorisierungsfehler oder den geschützten Vorgang für Entwickler, die den Codepfad verstehen möchten.
 01
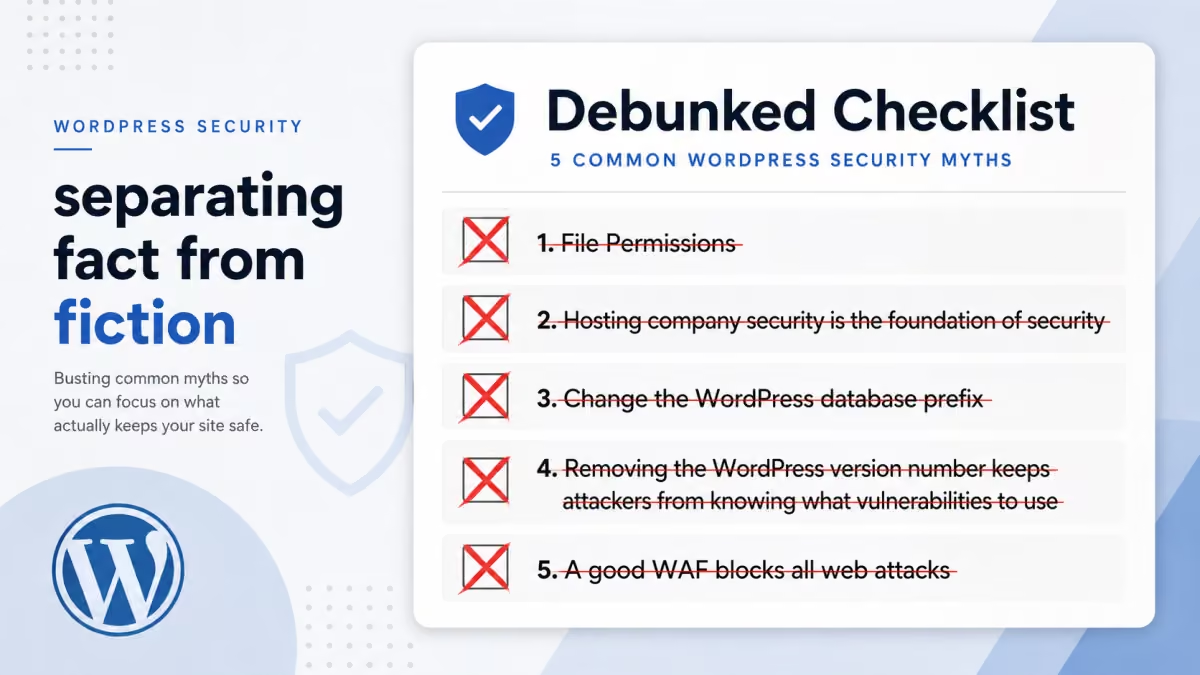
Fünf gängige WordPress-Sicherheitsmythen, warum sie bei typischem Linux-Hosting irreführend sind und was Websites tatsächlich vor fehlerhafter Zugriffskontrolle und Plugin-Exploits schützt.
Lesen Sie die Sicherheitsperspektive 02
PHP-Arrays können fast alles enthalten, was es schwierig macht, ihren Inhalt auf den ersten Blick zu verstehen. Erstellen Sie eine kleine typisierte Sammlung, die Ihrer IDE nützliche Typinformationen liefert und das falsche Objekt zur Laufzeit ablehnt.
Lesen Sie den PHP-Leitfaden 03
Bei älteren Versionen von WooCommerce Payments konnte eine nicht authentifizierte Anfrage als Administrator fungieren. Erfahren Sie, welche Versionen betroffen waren, was aktualisiert werden muss und welche Beweise überprüft werden müssen, wenn das Plugin in Ihrem Shop aktiv war.
Lesen Sie den Wiederherstellungsleitfaden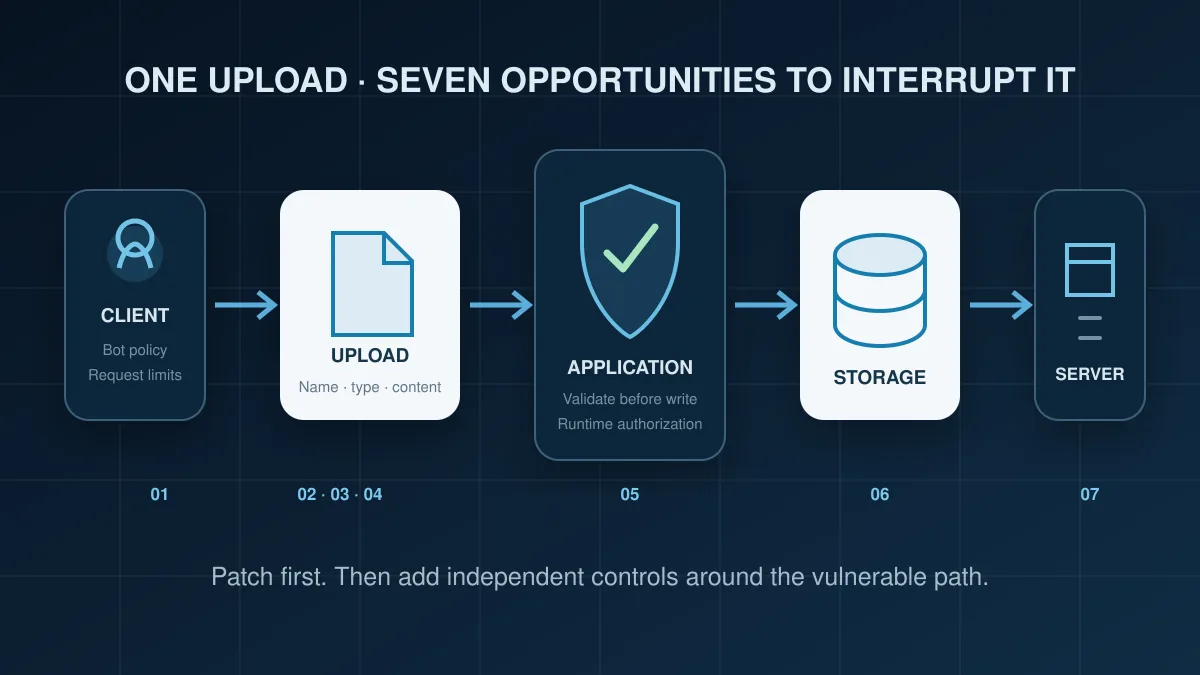 04
Ein Labortest im Jahr 2023 folgte einem nicht authentifizierten Upload von der ersten Bot-Anfrage bis zur PHP-Ausführung. Sehen Sie, wo verschiedene Verteidigungsebenen die Möglichkeit hatten, es zu stoppen – und warum die Aktualisierung des Plugins immer noch die erste Maßnahme ist.
Sehen Sie sich den historischen Test anErzählen Sie uns von einer verwirrenden Sicherheitslücke, einem Abwehranspruch oder einem PHP-Sicherheitsmuster. Nützliche Forschung beginnt mit einer praktischen Frage.