Bot-Kontrolle
Beschränkt automatisierte Tools, Scanner und gefälschte Browser.
Eine verständliche Anleitung in englischer Sprache zu den Kontrollen, die Ihre WordPress-Site schützen – von Browser- und Bot-Sicherheit bis hin zu Firewall und Laufzeitdurchsetzung.
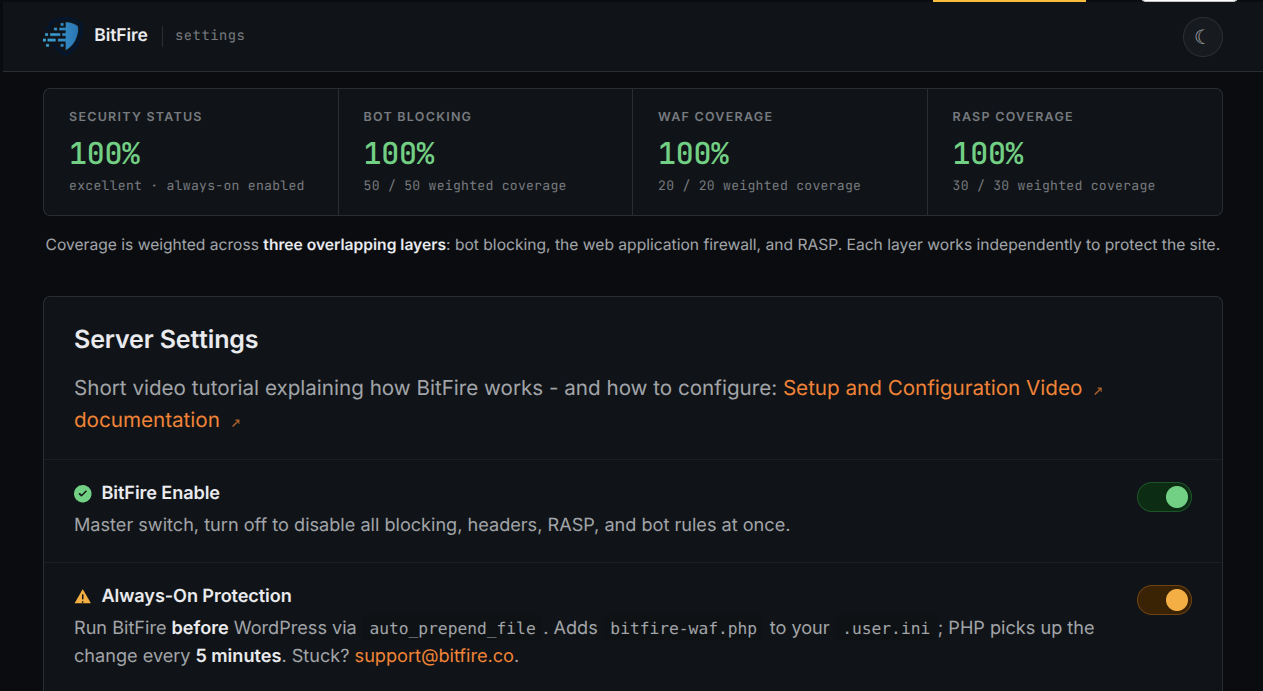
Echte Angriffe sehen nicht alle gleich aus. Die BitFire-Ebenen steuern so, dass, wenn eine Verteidigung einen Angriff nicht stoppt, eine andere es immer noch kann.
Beschränkt automatisierte Tools, Scanner und gefälschte Browser.
Blockiert böswillige Anfragen, bevor WordPress sie verarbeitet.
Verbessert die Art und Weise, wie die Browser der Besucher mit Ihrer Website interagieren.
Stoppt gefährliche Datei-, Datenbank-, Konto- und Netzwerkaktionen.
BitFire PRO bietet frühes Laden, tägliches Malware-Scannen und Laufzeitschutz für neue, gezielte oder bisher unbekannte Angriffe.
| Fähigkeit | KOSTENLOS | PRO |
|---|---|---|
| Bot-Blockierung und -Verifizierung | Im Lieferumfang enthalten | Im Lieferumfang enthalten |
| Blockierung von Web-Angriffen | Im Lieferumfang enthalten | Im Lieferumfang enthalten |
| Immer aktiver Schutz | — | Im Lieferumfang enthalten |
| Tägliche Malware-Scans | — | Im Lieferumfang enthalten |
| RASP / Zero-Day-Schutz | Außenschichtschutz | Echtzeit-Laufzeitkontrollen |
| Beste Passform | Persönliche Websites und Broschürenseiten | Geschäftskritische Websites |
Steuern Sie den Hauptdienst von BitFire, die Hintergrundüberwachung, Malware-Scans und Berichte.
Der Hauptschalter. Wenn Sie es deaktivieren, werden Bot-Blockierung, Sicherheitsheader, Firewall-Filterung und RASP-Schutz gestoppt. Verwenden Sie es nur, wenn Sie BitFire zur Fehlerbehebung vorübergehend deaktivieren müssen.
Lädt BitFire vor WordPress und dem Rest der Anfrage. Dies erweitert den Schutz über das normale Laden von Seiten hinaus und gibt anfälligem Code weniger Gelegenheit zur Ausführung.
Zeichnet PHP-Warnungen und -Fehler von Plugins, Themes und WordPress auf. Es ist nützlich für die Diagnose fehlerhafter Updates und Plugin-Konflikte und schaltet sich nach 24 Stunden automatisch ab, um Speicherplatz zu sparen.
Führt einen geplanten täglichen Scan auf verdächtige Dateien, versteckte Hintertüren und Anzeichen einer Kompromittierung durch – einschließlich neuer Infektionen, für die möglicherweise noch keine bekannte Angriffssignatur vorliegt.
Sendet Zusammenfassungen von Malware-Ergebnissen, blockierten Anfragen, PHP-Fehlern und dem Zustand der Website. Verwenden Sie eine Adresse, die Sie regelmäßig überprüfen, insbesondere wenn Sie sich nicht jeden Tag bei WordPress anmelden.
Reduzieren Sie browserseitige Risiken, unsichere Einbettungen und unsichere Verbindungen. Diese Kontrollen ergänzen die Firewall, ersetzen sie jedoch nicht.
Sendet eine Standardgruppe von Headern, die Framing-Angriffe blockieren, das Sniffing unsicherer Inhalte deaktivieren und unnötige Verweisdaten reduzieren.
Beschränkt Browserfunktionen, die die meisten Websites nicht benötigen, einschließlich Mikrofon, Kamera, Geolokalisierung und Zahlungs-APIs. Wenn im Browser eines Besuchers Schadcode ausgeführt wird, verfügt dieser über weniger Möglichkeiten.
Verhindert, dass andere Websites Ihre Seiten einbetten oder bestimmte Browseranfragen domänenübergreifend stellen, wodurch Clickjacking und damit verbundener Missbrauch reduziert werden. Überprüfen Sie diese Einstellung, wenn ein vertrauenswürdiger Dritter Ihre Website einbetten oder aufrufen muss.
Weist Browser an, immer HTTPS zu verwenden und niemals auf HTTP zurückzugreifen. Aktivieren Sie es erst, wenn Ihr Zertifikat und Ihre HTTPS-Seiten ordnungsgemäß funktionieren.
Testen Sie die Homepage, wp-admin, Login, Checkout und Formulare über HTTPS. Sollte das Zertifikat später ablaufen oder kaputt gehen, kann es zu einer Aussperrung von Besuchern kommen.
Trennen Sie echte Browser von Scannern, Credential-Stuffing-Tools, Scrapern, Spam-Tools und gefälschten Besuchern, bevor sie sensible WordPress-Funktionen erreichen.
Erfordert, dass neue Besucher vor Formularen und eingeschränkten Aktionen eine einfache JavaScript-Prüfung bestehen. Echte Browser passieren normalerweise automatisch; Skripte und viele Hacking-Tools scheitern.
Beschränkt Bots auf die Anzeige von Seiten und explizit zugelassenen Ressourcen. Dies verhindert, dass unbekannte Automatisierungen sich anmelden, Formulare senden, sensible APIs aufrufen oder Exploit-Pfade testen.
Blockiert sofort bekannte Scan- und Angriffstools wie WPScan, sqlmap, nikto und nmap. Diese Tools haben auf einer Live-Unternehmenswebsite selten einen legitimen Zweck.
Gibt irreführende Ergebnisse an Fingerabdruck-Tools zurück, wodurch es schwieriger wird, Ihren Plugin-Stack zu identifizieren und ihn bekannten Schwachstellen zuzuordnen.
Begrenzt die Rate missbräuchlicher IP-Adressen, die in kurzer Zeit zu viele Anfragen senden, und reduziert so die Serverbelastung bei automatisierten Datenverkehrsfluten.
Wenn eine vertrauenswürdige API, Verfügbarkeitsüberwachung oder Integration blockiert ist, passen Sie deren Regel auf der Seite „Bot-Kontrolle“ an, anstatt den Bot-Schutz global zu deaktivieren.
Die WAF prüft URLs, Formulareinsendungen, Cookies und Uploads auf Angriffsmuster, bevor WordPress oder ein anfälliges Plugin sie verarbeiten kann.
Blockiert Pfaddurchquerung, serverseitige Anforderungsfälschung, serverseitige Includes, XML-Entity-Angriffe und ähnliche Exploit-Muster.
Stoppt Cross-Site-Scripting-Versuche, die schädliches JavaScript in Ihre Website oder den Browser eines Besuchers einschleusen.
Stoppt die SQL-Injection in Abfragezeichenfolgen, Formulardaten und Cookies, bevor ein Angreifer Datenbankinhalte lesen, ändern oder zerstören kann.
Scannt Uploads, bevor sie auf die Festplatte geschrieben werden, auf Web-Shells, Schadcode und andere gefährliche Nutzlasten.
Dies ist der stärkste Schutz von BitFire gegen Zero-Day-Angriffe. Anstatt sich nur auf eine erkennbare Anfrage zu verlassen, beobachtet RASP, was WordPress und PHP tatsächlich versuchen.
Lädt BitFire so früh wie möglich.
Stoppt nicht autorisierte geschützte Vorgänge.
Findet verdächtige Dateien und versteckte Änderungen.
Stoppt unbefugte Dateiänderungen, bevor Malware, Hintertüren oder infizierte PHP-Dateien geschrieben werden können. Dadurch werden Zero-Day-Exploits, die versuchen, Schadcode einzuschleusen, direkt eingeschränkt.
Überwacht die Datenbankaktivität auf nicht autorisierte Kontoänderungen, Rechteausweitung und verdächtige Schreibvorgänge – einschließlich Versuchen, versteckte Administratorkonten zu erstellen.
Blockiert ausgehende Anrufe an bekanntermaßen bösartige Befehls- und Kontrollsysteme und verhindert so, dass kompromittierter Code nach Hause kommt oder weitere Malware herunterlädt.
Bestätigt, dass vertrauliche Administratoraktionen durch echte Authentifizierung gestützt werden, und verhindert so, dass Exploits zur Umgehung der Authentifizierung zum Administratorzugriff werden.
Steuern Sie den internen Speicher, die Besucheridentifikation, die Vernetzung und die Diagnose. Die meisten Administratoren sollten diese Einstellungen auf den erkannten Standardwerten belassen.
Für eine umfassende Kompatibilität werden Systemstandards ausgewählt. Der BitFire-Support oder Ihr Hosting-Anbieter können Sie zu ungewöhnlichen Proxy-, Cache- oder Cluster-Hosting-Setups beraten.
Wählt den internen Datencache von BitFire aus. SHMOP wird bevorzugt, sofern verfügbar; JSON ist der dateibasierte Fallback.
Koordiniert gleichzeitige Updates sicher. Es wird normalerweise automatisch erkannt und muss nur für spezielles Hosting angepasst werden.
Wählt den rekursiven DNS-Server aus, der zur Überprüfung echter Bot-Netzwerke verwendet wird.
Legt den Status fest, der an blockierte Besucher gesendet wird. In den meisten Fällen ist eine 401- oder 403-Antwort angemessen.
Identifiziert die wahre Besucher-IP hinter Cloudflare, einem CDN oder einem Reverse-Proxy. Ein falscher Wert kann dazu führen, dass es so aussieht, als ob viele Besucher dieselbe IP hätten.
Legt den Statuscode für die Browserüberprüfung fest. 401 oder 428 können dazu beitragen, dass Proxys die Herausforderung nicht zwischenspeichern.
Protokolliert interne BitFire-Fehler und kann sie zur einfacheren Diagnose an das Entwicklungsteam weiterleiten.
Schreibt detaillierte Diagnosen. Verwenden Sie es vorübergehend, wenn der Support Informationen zur Fehlerbehebung anfordert.
Löscht Caches, Zähler und den gespeicherten IP-Status nach größeren Netzwerk- oder Konfigurationsänderungen.
BitFire ist am stärksten, wenn jede Schicht die Aufgabe übernimmt, für die sie entwickelt wurde.
Entscheidet, wem die Interaktion mit der Website anvertraut werden soll.
Überprüft, was Besucher und automatisierte Tools senden.
Verschärft die Art und Weise, wie der Browser mit Ihrer Website umgeht.
Überwacht, was die Anwendung auf dem Server tut.
Zeigen Sie, was blockiert wurde und was Aufmerksamkeit erfordert.
Beginnen Sie mit der engsten anwendbaren Einstellung, anstatt den gesamten Schutz zu deaktivieren.
Überprüfen Sie zuerst die PHP-Fehlerprotokollierung. Überprüfen Sie dann das Dashboard und wählen Sie: „Schnellfilter“ -> „Alle Blöcke“. Suchen Sie nach allem, was mit dem Dienst zu tun hat. Wenn Sie etwas finden, erweitern Sie den Block und klicken Sie in der Aktionsliste auf die Schaltfläche „Zulassen“, um eine Ausnahme für diesen Fall hinzuzufügen. Sie sollten auch auf der Bot-Kontrollseite nach dem Dienstnamen suchen und prüfen, ob ein Bot, der zum Dienst passt, blockiert wurde. Wenn Sie einen blockierten Dienst finden, den Sie benötigen, klicken Sie auf die Schaltfläche „Zulassen“, um diesem Bot den normalen Zugriff auf Ihre Website zu ermöglichen.
Bestätigen Sie, dass die Remote-IP-Quelle korrekt konfiguriert ist. Überprüfen Sie die Dashboard-Protokolle und stellen Sie sicher, dass nicht alle IPs gleich sind. Wenn BitFire die Proxy-Adresse anstelle des echten Besuchers erkennt, können die Bot-Erkennung und die Ratenbegrenzung möglicherweise nicht verwandte Besucher zusammenfassen und damit wirkungslos werden. Wenn dies der Fall ist, aktualisieren Sie die Remote-IP-Quelle im Systemabschnitt der Einstellungsseite.
Überprüfung blockiert und Anfragen in der Dashboard-Berichterstellung. Öffnen Sie das Dashboard und scrollen Sie durch einige Anfragen. Stellen Sie sicher, dass Anfragen für „verifizierte“ Browser funktionieren und Anfragen für „gefälschte“ Browser weitgehend blockiert werden. Sie können alle Blöcke überprüfen, indem Sie im Schnellfilter „Alle Blöcke“ auswählen. Normale Besucher sollten davon nicht betroffen sein, wenn Scans, Anmeldemissbrauch und wiederholte Bot-Anfragen erkannt werden. Gute Sicherheit ist oft ruhig.
Testen Sie zwischen den einzelnen Phasen wichtige Site-Funktionen.
BitFire PRO kombiniert frühes Laden, Durchsetzung zur Laufzeit und tägliches Malware-Scannen für geschäftskritische WordPress-Sites.