Eine Firewall blockiert den Angriff.BitFire blockiert den Schaden.

BitFire Pro verhindert, dass ausgenutzte Plugins Ihre Dateien ändern, datenbank oder Administratorkonten - auch wenn die Schwachstelle ist brandneu.

Typische Einrichtung: 5 Minuten · Keine Kreditkarte erforderlich · Pro-Laufzeitsteuerelemente anzeigen

Protection at every layer

Application Filesystem Database

Sehen Sie, was geschützt ist, bevor Sie es durchsetzen.

BitFire Pro prüft geschützte Dateien, Datenbanken und Administratoren operationen innerhalb von WordPress, die dabei helfen, Plugins und Themes zu stoppen schwachstellen, bevor sie zu Standortschäden werden.

BitFire-Pro-Laufzeitkontrollen ansehen →
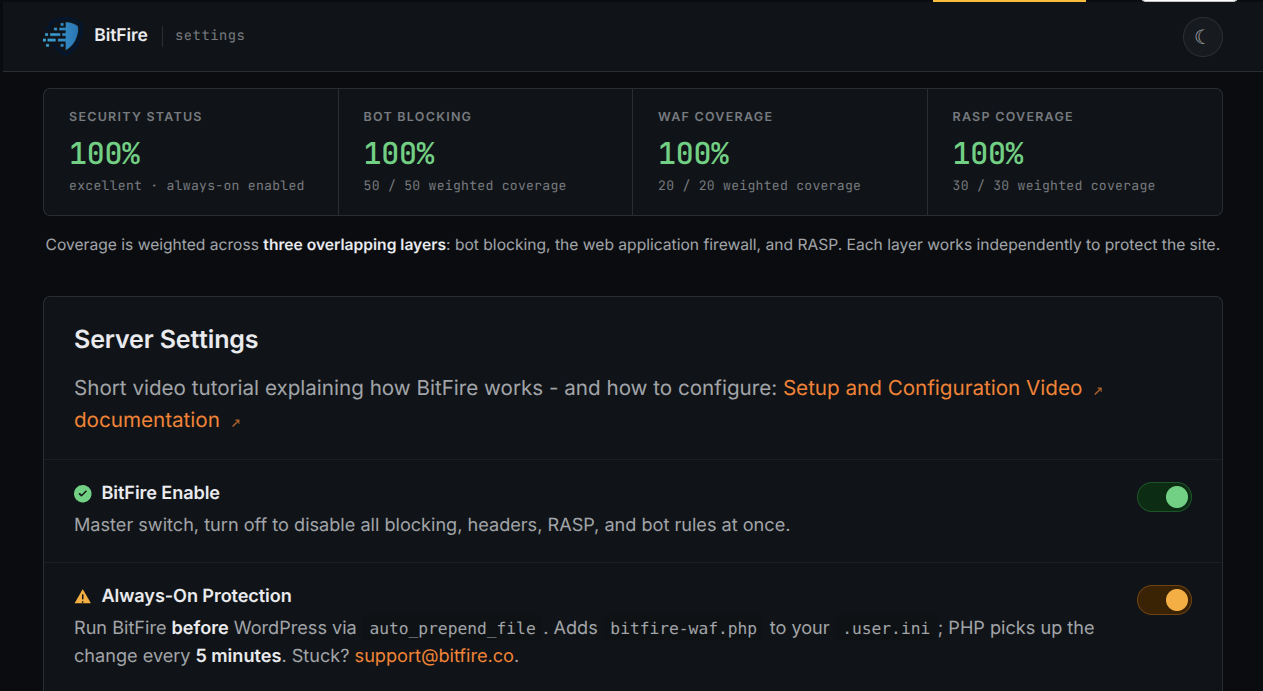
BitFire · Schutzabdeckung
  1. Abdeckungswerte bewertete zusammenfassen konfigurationskontrollen.
  2. Schutzschalter zeigen, welche Steuerelemente aktiviert.
Screenshot vergrößern

Anfragen filtern. Ergebnisse erzwingen.

Beginnen Sie mit der Kante. Fügen Sie Laufzeitsteuerelemente hinzu, bei denen Kompromisse tatsächlich passiert.

Regeln, die auf Ihre Website zugeschnitten sind

Überprüfen Sie böswillige Eingaben, überprüfen Sie Traffic-Ausnahmen und wenden Sie bot-Richtlinien, die verfügbare Netzwerkbeweise verwenden, nicht einen Benutzeragenten allein.

Vertrauen Sie dem Netzwerk, nicht dem Namen →

Operationen mit Pro schützen

Berechtigung für geschützte PHP-Schreibvorgänge prüfen, Datenbank und Administrator-Änderungen. Die Deckung hängt von aktivierte Steuerelemente.

Laufzeitkontrollen prüfen →

Verdächtigen Code finden

Verhaltensscans kennzeichnen potenziell bösartigen Code. KI-gestützte Analyse hilft Ihnen zu überprüfen, was erlaubt, repariert oder entfernen. Ein Flag ist kein Infektionsnachweis, und die KI-Analyse kann falsch. Überprüfen Sie Beweise und sichern Sie Dateien vor Änderungen.

Verstehen, warum es markiert wurde →
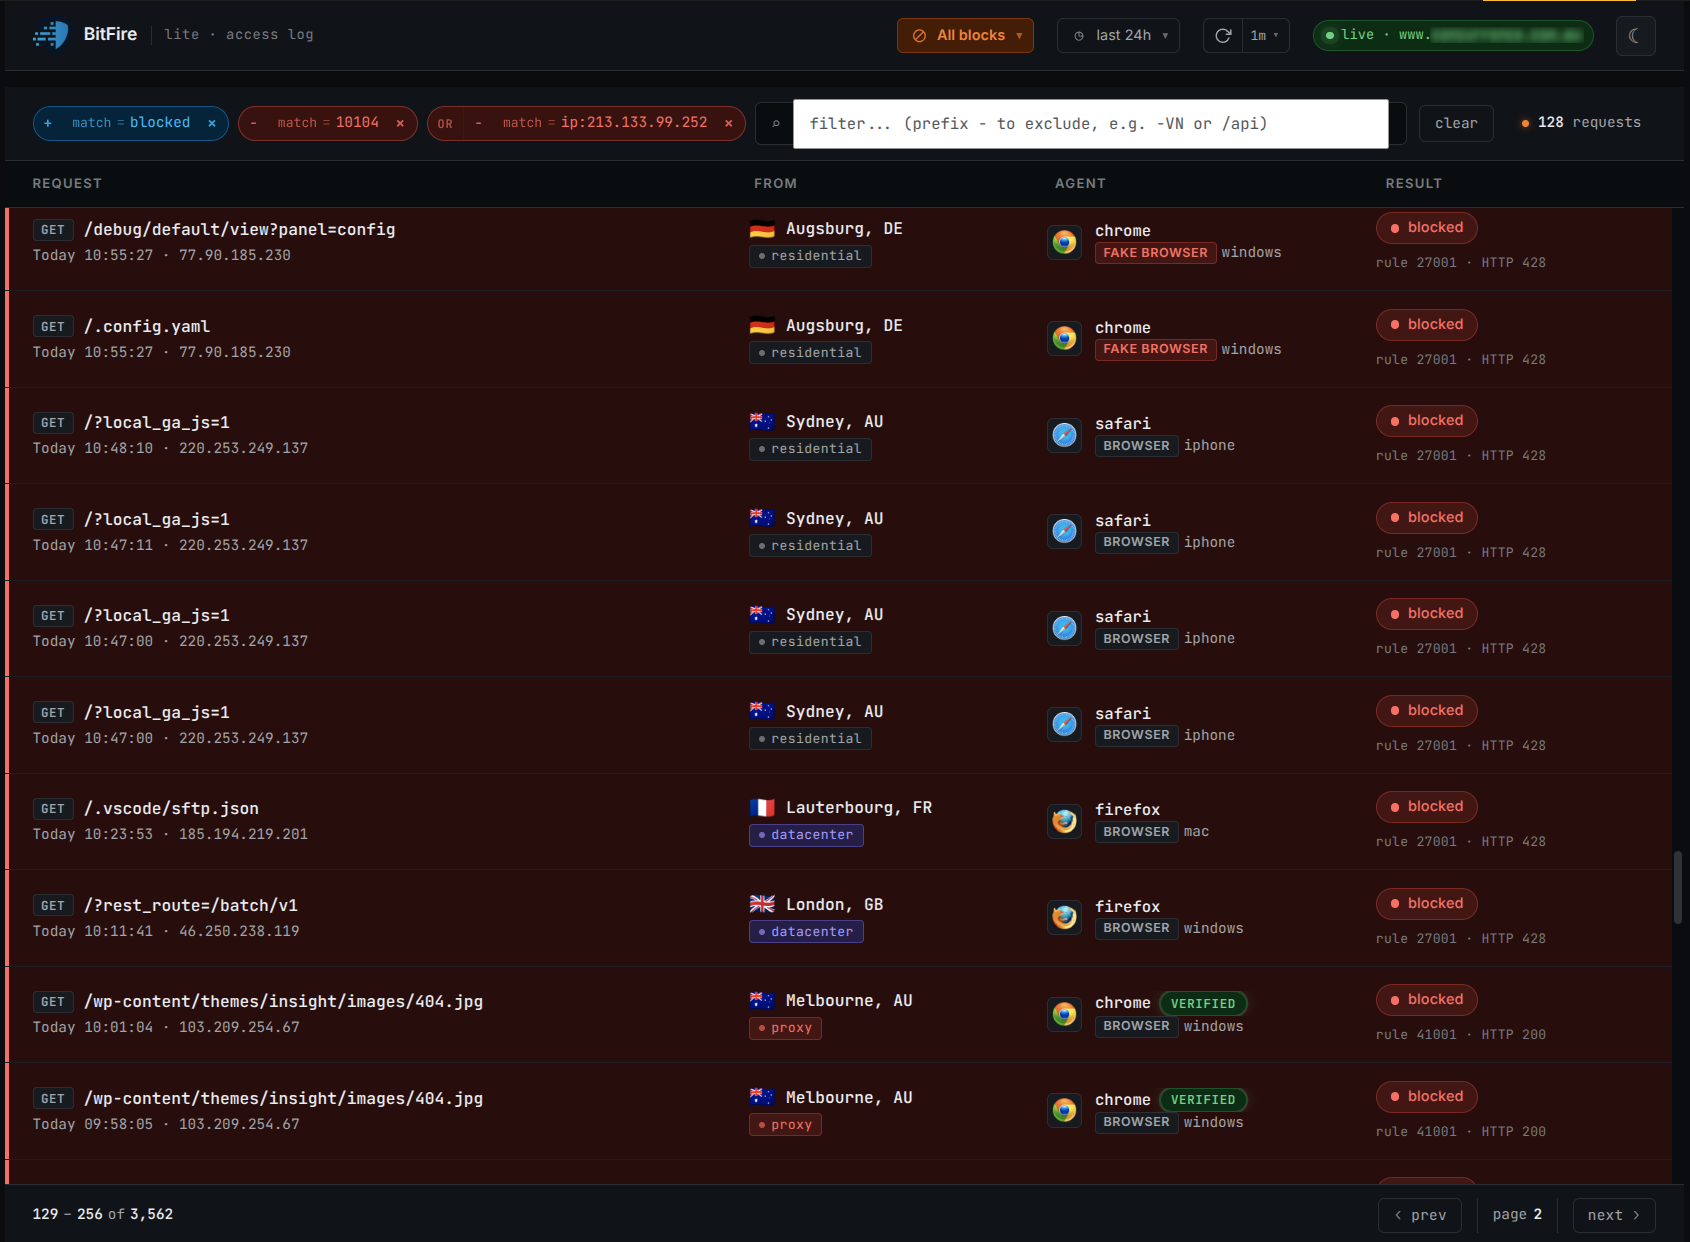
BitFire · Aktivität anfordern

Wischen oder scrollen Sie über das Bild; vergrößern Sie es für Details in voller Größe.

Den Traffic Ihrer Website verstehenSuchen Sie blockierte und erlaubte Anfragen, um zu sehen, was Ihre website, was BitFire gestoppt hat und warum.
  1. Anfragen filtern um die Aktivität einzugrenzen, die Sie überprüfen.
  2. Entscheidung lesen neben der Anfrage und regel.
  3. Quelle prüfen neben Kunde und Netzwerk informationen.
Screenshot vergrößern

Echte Schwachstellen, geschützt.

BitFire hilft, echte WordPress-Angriffspfade zu stoppen, bevor sie dateiänderungen, Datenbankschäden oder Administratorübernahmen.

Aktuelle Sicherheitslücken: 0 Tage geschützt
Geschützt durch BitFire
Komponente CVE und Installationsbasis CNA CVSS 3.1 Bewertete BitFire-Kontrollen
CleanTalk Anti-Spam CVE-2026-1490 technische Aktienanalyse 9.8 · Kritisch Secure with BitFire PRO RASP + BitFire Bot Protection

BitFire stops CVE-2026-1490 twice: FREE Bot Protection blocks the scripted exploit delivery and BitFire PRO RASP blocks the unauthorized plugin install.

WP User Manager CVE-2025-13320 technische Aktienanalyse 6.8 · Mittel Protected by BitFire Bot Protection

BitFire FREE Bot Protection stops the authenticated profile-form exploit behind WP User Manager CVE-2025-13320 before it can delete server files.

CleanTalk Anti-Spam CVE-2024-10542 technische Aktienanalyse 9.8 · Kritisch Secure with BitFire PRO RASP

BitFire PRO RASP blocks CVE-2024-10542, an unauthenticated plugin-installation flaw in CleanTalk Anti-Spam, at runtime. Update to 6.44 and investigate.

3 des 52-Schutzes anzeigen datensätze. Index neu erstellt 9. Oktober 2026. Offizieller CVE datensätze enthalten Schwachstellendetails für jedes BitFire schutzbewertung. Es wird kein reproduzierter Exploit-Test beansprucht hier. Alle Schutzeinträge ansehen
Trond André BitFire-Kunde
„Es gibt nur eines zu sagen: Es funktioniert! Und das ist die einzige firewall, um die Arbeit wirklich zu erledigen. In der Pro-Version [wird] alles bekommen, was du brauchst."
Auszug aus der Kundenbewertung.
Mark Sullivan BitFire-Kunde
„Das Team von BitFire hat uns durch die gesamte Installation zu verarbeiten, alle Malware zu entfernen und alle unsere websites. Ich werde nie wieder eine Website ohne sie betreiben."

Starten Sie kostenlos. Aktualisieren Sie, wenn es auf die Durchsetzung der Laufzeit ankommt.

Kostenlos deckt die Baseline ab. Pro wird für kommerzielle Standorte empfohlen die geschützte Datei-, Datenbank- und Administratoroperationen benötigen in WordPress überprüft.

Kostenlos

Grundlegende Firewall-, Bot- und Malware-Scan-Tools für Websites, die eine einfache Schutzgrundlinie benötigen.

  • Firewall- und Bot-Blockierung / Verifizierung
  • Manuelle Malware-Scans
  • 12 KI-Credits für die Lebensdauer der Domain
  • Selbstverwaltete Einrichtung mit schnellem Weg zum Schutz
Meine Website kostenlos schützen

Pro

Empfohlen für kommerzielle und geschäftskritische Standorte, die laufzeiterzwingung, geplantes Scannen und tiefere Sicherheit sichtbarkeit.

  • Firewall- und Bot-Schutz plus Always-On Protection
  • Laufzeit-Schutz für Dateien, Datenbanken und Administratoren
  • Geplante Malware-Scans und Threat Hunter
  • 1.000 KI-Credits für Malware-Analyse; standardmäßig selbstverwaltet
Pro ansehen
Fragen vor der Installation.

BitFire filtert Anfragen, Pro fügt Laufzeitprüfungen hinzu und keine Schicht ersetzt Patching, Zugriffskontrolle, Backups oder Wiederherstellungsplanung.

Wie arbeiten die Firewall- und Laufzeitkontrollen von BitFire zusammen?
Die Firewall wertet eingehende Anfragen aus. BitFire Pro auch prüft die Autorisierung, wenn WordPress eine geschützte Datei versucht, datenbank- oder Administratoroperationen. Dies sind komplementäre kontrollen; die Funktionen variieren je nach Sicherheitsprodukten und konfigurationen.
Funktioniert BitFire nur mit WordPress?
Das aktuelle Produkt ist für WordPress und seine PHP-Laufzeit. Für eine eigenständige PHP-Anwendung, kontaktieren Sie das Team, um zu bestätigen verfügbarkeit und Kompatibilität vor der Planung eines Deployments.
Kann BitFire bei einer bereits gehackten Website helfen?
Der Scanner kann Ihnen helfen, verdächtige Dateien zu untersuchen. Für hilfe bei der Bereinigung oder Reaktion auf Vorfälle, wenden Sie sich an einen Sicherheitsdienst ingenieur, um den Arbeits- und Leistungsumfang zu bestätigen. Installation eines firewall entfernt eine bestehende Kompromittierung nicht von selbst.
Wie behandelt BitFire legitime Bots?
BitFire kann einen Bot von überall aus zulassen und ihn nach Quelle authentifizieren netzwerk oder blockieren Sie es vollständig. Die Netzwerkvalidierung macht es möglich schwieriger für einen Angreifer, Kontrollen mit einem gefälschten user-agent string.
Wie sollten wir Schutz-Overhead messen?

Der Overhead hängt vom Hosting, der PHP- und Plugin-Aktivität ab, aktiviert controls, Traffic und Cache-Status.

Empfohlenes Messverfahren, kein veröffentlichter Test ergebnis: eine isolierte Staging-Kopie verwenden, Versionen aufzeichnen und aktivieren steuern, dieselben repräsentativen Anfragen ausführen und vergleichen baseline-, Firewall-/Bot-Steuerelemente und Pro-Laufzeitsteuerelemente gesondert.

Beginnen Sie mit dem Schutz Ihrer Website.

Installieren Sie jetzt die kostenlose Baseline oder senden Sie Ihren Website-Kontext für eine fokussierte technische Komplettlösung.

Meine Website kostenlos schützen

Betreiben Sie einen kommerziellen Standort? Sie können kostenlos beginnen, aber wir empfehlen Pro für Runtime Controls.

Schützen Sie meine Website kostenlos –