Protection RÂPE
When enabled, BitFire runtime application self-protection (RASP) controls evaluate supported operations against the request’s authorization context—even when the exploit is new.
Voir les trois contrôlesWhen enabled, PRO runtime controls can block supported file, database, and administrator operations when a request lacks the required authority. Protection applies within each control’s documented coverage. Then investigate persistence beyond ordinary file scans with Threat Hunter and AI-assisted malware analysis.
Coverage depends on the enabled control, supported operation, and request authorization context. Review runtime-control coverage.
BitFire FREE can protect commercial sites. Choose PRO when enabled runtime controls, deeper persistence investigation, or BitFire-managed operation matter to the site.
Read FREE and PRO licensing guidancePRO combine la répression lors d'une attaque avec une enquête plus approfondie après une activité suspecte. Il est conçu pour les sites où les compromissions ont un coût commercial réel.
When enabled, BitFire runtime application self-protection (RASP) controls evaluate supported operations against the request’s authorization context—even when the exploit is new.
Voir les trois contrôlesInspectez le contenu de la base de données, les tâches cron WordPress, les déclencheurs de base de données, les plugins à utiliser, la chaîne de démarrage et les processus PHP en arrière-plan pour vérifier la persistance que les analyses de fichiers normales ne voient pas.
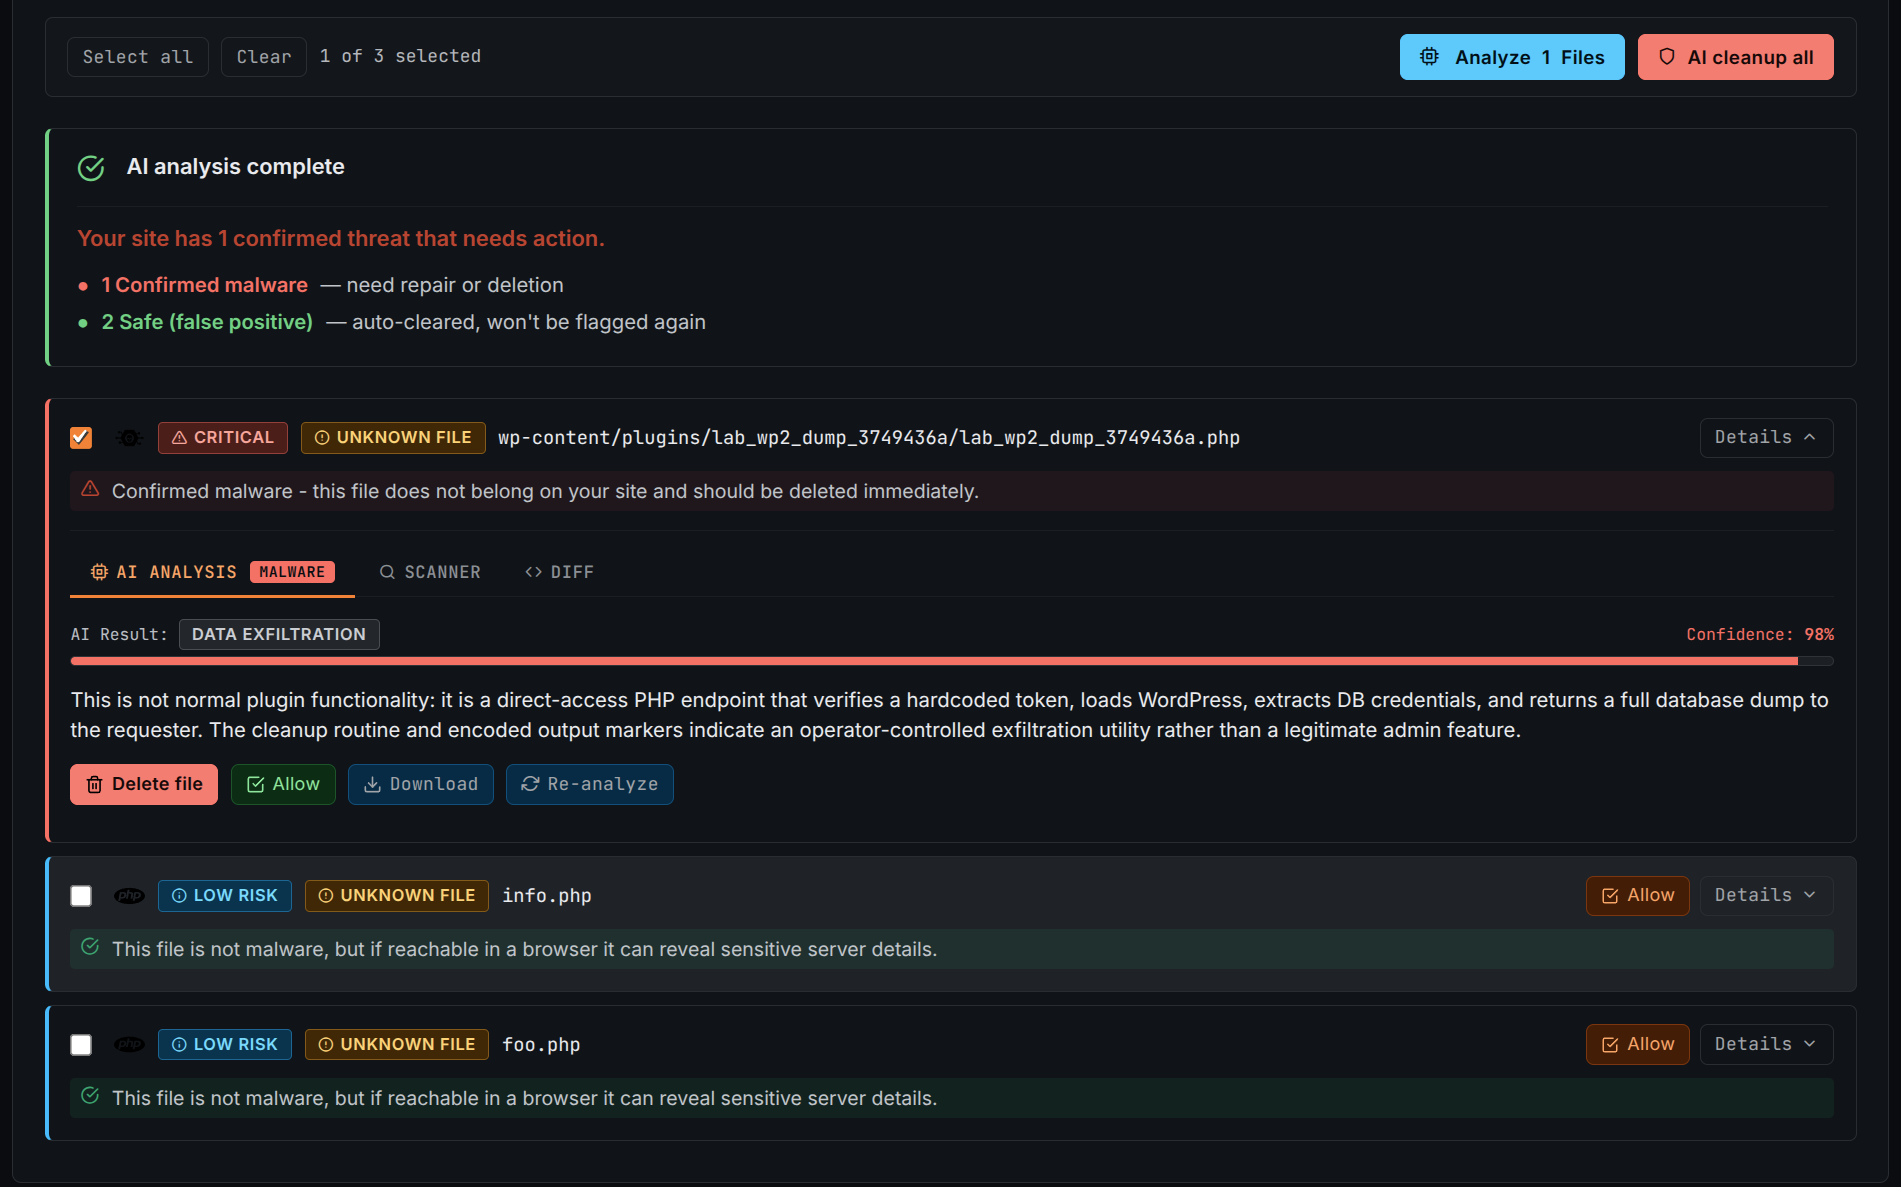
Explorez le chasseur de menacesUse 1,000 AI credits for an assisted review of suspicious code, understand why it was flagged, and make a more informed allow, repair, or delete decision. AI output is evidence to review, not proof by itself.
Lire le guide du scannerUn WAF demande si une requête semble malveillante. BitFire RASP demande également si cette requête est autorisée à effectuer une opération dangereuse dans WordPress.
When the filesystem control is enabled, BitFire uses a PHP stream wrapper to evaluate supported writes to .php files. A write is blocked when the active request lacks the required administrator authorization.
When the database control is enabled, BitFire evaluates supported user-creation and privilege-change queries. The update is blocked when the request lacks the required administrator authorization.
BLOQUE LES COMPTES ADMINISTRATEURS ROGUEWhen this control is enabled, BitFire evaluates supported attempts to impersonate an administrator. Impersonation is blocked when the requesting session lacks the required administrator authorization.
BLOQUE LE CONTOURNEMENT D'AUTHENTIFICATIONThreat Hunter va au-delà d'une analyse normale du système de fichiers pour trouver les mécanismes utilisés par les attaquants pour survivre au nettoyage et reprendre le contrôle plus tard.
Pourquoi c'est important : un processus en arrière-plan, une tâche planifiée, un déclencheur ou un script stocké peut réinfecter un site après que chaque fichier PHP malveillant semble avoir été supprimé.
Add the WordPress domains you want to protect, then choose self-management, BitFire-managed operation, or around-the-clock priority support.
Vous avez une question de licence ou de compatibilité que nous n'avons pas abordée ? Parlez directement avec l'équipe BitFire.
Contacter BitFirePRO unlocks 1,000 AI malware analysis credits, advanced Threat Hunter audits, and enabled RASP controls for supported filesystem, database, and administrator impersonation operations.
BitFire FREE can protect commercial websites. Choose PRO when the site needs enabled runtime controls for supported file, database, and administrator operations, deeper persistence investigation with Threat Hunter, scheduled analysis, or BitFire-managed operation.
One license covers one domain. Portfolio discounts begin at 2 sites, and the matching tier applies to every license in the proposed order. The domain list controls the quantity so there are no unassigned licenses. For example, 10 sites at $28.00 per site is $280.00 per year before an optional per-site management package.
BitFire utilise un modèle de sécurité bloc par défaut. Cela réduit le risque qu'une activité inconnue ou non autorisée soit autorisée, mais qu'un certain trafic légitime puisse être initialement bloqué. Ces demandes doivent être examinées et approuvées afin que le site puisse remplir ses fonctions attendues sans affaiblir inutilement la protection.
Managed Protection is the hands-off option: BitFire handles installation, configuration, maintenance, monitoring, and operational tuning during normal U.S. business hours for $200 per site per year. Choose Self-managed if your team prefers direct control with guided setup. Assistance prioritaire adds 24/7 coverage and a one-hour response time for any issue for $450 per site per year.
The published schedule beside the calculator shows upcoming single-site rates. The displayed rate is reserved for the 24-hour email-verification window, and portfolio discounts apply to every license in the order. Each activated license remains valid for one year; renewal pricing is handled separately.
No. When an applicable RASP control is enabled, BitFire evaluates the authorization behind supported protected operations. An unknown exploit can still be blocked when it attempts a supported PHP write, administrator privilege change, or administrator impersonation without the required authorization.
Threat Hunter vérifie la persistance en dehors des fichiers malveillants ordinaires, y compris le contenu de la base de données, les tâches cron, les déclencheurs MySQL, la chaîne de démarrage WordPress, les plugins indispensables, les comptes d'administrateur et les processus PHP en arrière-plan.
Add enabled runtime controls, deeper persistence investigation, and AI-assisted malware analysis to every site you manage.